ISO/IEC 27001:2022 · ريادة في أمن المعلومات وحماية البيانات
شهادة أمن المعلومات ISO/IEC 27001
لشركات التقنية والبنوك والخدمات: يحمي بياناتك وبيانات عملائك.

 وباعتراف دولي عبر
 ومسجلون لدى
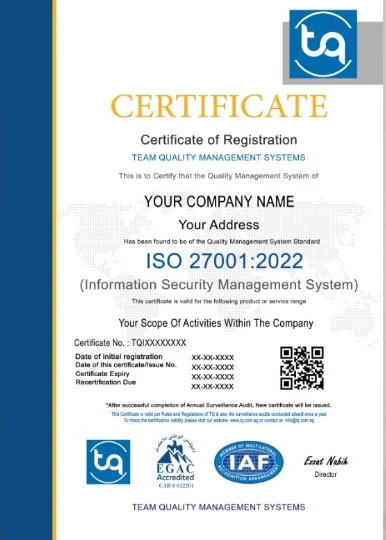
نظرة عامة
ما هي شهادة ISO/IEC 27001؟
شهادة ISO 27001 هي معيار دولي معتمد يركز على نظام إدارة أمن المعلومات (ISMS). تمثل هذه الشهادة اعترافًا بأن المنظمة تطبق ممارسات فعّالة لحماية البيانات والمعلومات الحساسة من التهديدات والانتهاكات. يهدف معيار ISO 27001 إلى ضمان سرية المعلومات وسلامتها وتوافرها، مما يساهم في حماية أصول المنظمة الرقمية والامتثال للمتطلبات القانونية والتنظيمية.
تتضمن شهادة ISO 27001 مجموعة من الضوابط والإجراءات التي يجب على المؤسسات اتباعها، مثل تحليل المخاطر، وسياسات أمن المعلومات، والتحكم في الوصول، والتشفير، وإدارة الحوادث. يساعد تطبيق هذا المعيار على تقليل المخاطر الأمنية، وتعزيز الثقة مع العملاء والشركاء، وتحسين الكفاءة التشغيلية، مما ينعكس إيجابًا على سمعة المؤسسة ويفتح أمامها فرصًا أوسع في الأسواق العالمية.
السبيل للامتثال في أمن المعلومات
احصل على حماية موثوقة وامتثال كامل لمعايير أمن البيانات في خطوات واضحة وسهلة.
طريقك للابتكار والثقة الرقمية
ISO 27001 وسيلتك لتأمين الابتكار الرقمي، وزيادة ثقة العملاء والشركاء في خدماتك.
تحسين أمن بياناتك ومعلوماتك
الشهادة التي تعزز من أمان أنظمتك وتجعل بياناتك أكثر حماية واستقرارًا. اكتشف كيف تحقق ذلك.
مفتاح النجاح في عالم البيانات
الأساس لتحقيق أمن معلومات عالي المستوى يفتح أمامك فرصًا في الأسواق المحلية والعالمية.
ماذا تكسب مؤسستك من ISO/IEC 27001؟
أهم الفوائد التي تحققها المؤسسات بعد تطبيق المواصفة والحصول على الشهادة.
-
تعزيز أمن المعلومات
تساعد شهادة ISO 27001 في حماية بياناتك الحساسة من الوصول غير المصرح به أو التسريب أو التلف.
-
تقليل المخاطر السيبرانية
تساهم الشهادة في تحديد الثغرات الأمنية ومعالجتها قبل أن تتحول إلى تهديدات فعلية.
-
الامتثال للمتطلبات القانونية
تسهل الشهادة الالتزام بالقوانين مثل GDPR وغيرها من تشريعات حماية البيانات.
-
تعزيز ثقة العملاء والشركاء
تُظهر الشهادة التزامك بحماية معلومات العملاء والشركاء، مما يعزز الثقة في خدماتك.
-
فتح أسواق وفرص جديدة
الامتثال لـ ISO 27001 يفتح المجال أمام التعاقدات مع جهات كبرى تشترط توفر معايير أمنية عالية.
-
تحسين كفاءة النظام الداخلي
من خلال توثيق السياسات والإجراءات وتحديد المسؤوليات الأمنية بوضوح.
-
رفع رضا العملاء
من خلال تأمين بياناتهم وطمأنتهم بأن تعاملاتهم تتم في بيئة معلوماتية موثوقة وآمنة.
-
تعزيز إدارة المخاطر
يساعد المعيار على تطوير آلية منهجية لتقييم ومعالجة مخاطر أمن المعلومات بفعالية.
-
التنافسية في السوق
تمنحك الشهادة ميزة تنافسية في السوق، خاصة في القطاعات التي تتطلب التزامات أمنية عالية.
-
تحسين السمعة المؤسسية
يعزز حصولك على ISO 27001 من صورتك كمؤسسة موثوقة تحرص على حماية معلوماتها ومعلومات عملائها.
خطوات الحصول على شهادة ISO/IEC 27001
رحلة واضحة من أول تواصل حتى استلام الشهادة والمتابعة بعدها.
-
1
الخطوة 1: التواصل الأولي
يشرح فريقنا مراحل منح الشهادة ومتطلبات الحصول على شهادة ISO 27001، ونرسل لك عرضًا مفصّلًا.
-
2
الخطوة 2: التقييم المبدئي (اختياري)
مراجعة مبدئية اختيارية توضح موقف نظام إدارة أمن المعلومات لديك من متطلبات المواصفة قبل المنح.
-
3
الخطوة 3: مراجعة المرحلتين الأولى والثانية
نراجع وثائق نظام إدارة أمن المعلومات ومدى جاهزيته (المرحلة الأولى)، ثم نتحقق من التطبيق الفعلي للسياسات والضوابط الأمنية (المرحلة الثانية).
-
4
الخطوة 4: قرار المنح
وبعد أن تؤكد المراجعة استيفاء المتطلبات، تحصل مؤسستك على شهادة ISO 27001.
-
5
الخطوة 5: مراجعات المتابعة
تؤكد مراجعات المتابعة السنوية وإعادة المنح كل ثلاث سنوات استمرار التزام مؤسستك بالمواصفة.
الاستفسار مجاني وبدون أي التزام
جاهز لبدء رحلة ISO/IEC 27001؟
أخبرنا عن نشاطك وعدد الفروع، ونرسل لك العرض المناسب والخطوات والمدة المتوقعة.
الأسئلة الشائعة عن ISO/IEC 27001
ما هي شهادة ISO 27001؟
شهادة ISO 27001 هي معيار دولي معترف به لإدارة أمن المعلومات. تهدف إلى حماية سرية المعلومات وسلامتها وتوافرها من خلال نظام إداري متكامل يحدد ويعالج المخاطر الأمنية
ما هي الفوائد الرئيسية للحصول على شهادة ISO 27001؟
تشمل الفوائد: حماية المعلومات الحساسة، تعزيز الثقة مع العملاء والشركاء، الامتثال للمتطلبات القانونية مثل GDPR، وتقليل احتمالات الاختراقات والهجمات الإلكترونية.
هل يجب على كل منظمة الحصول على هذه الشهادة؟
ليس إلزاميًا، لكن يُنصح بها لأي منظمة تتعامل مع بيانات حساسة أو تسعى لتعزيز أمنها السيبراني وموثوقيتها أمام العملاء.
ما هي الخطوات الرئيسية للحصول على شهادة ISO 27001؟
تشمل الخطوات: تحليل الفجوات، تقييم المخاطر، وضع السياسات والإجراءات، تنفيذ نظام إدارة أمن المعلومات، المراجعة الداخلية، ثم التقييم ومنح الشهادة من جهة مانحة معتمدة.
ما هي فترة صلاحية شهادة ISO 27001؟
عادةً ما تكون صالحة لمدة ثلاث سنوات، مع إجراء مراجعات سنوية لضمان الالتزام المستمر بالمعيار.
ما الفرق بين ISO 27001 و ISO 9001؟
ISO 27001 يركز على أمن المعلومات وإدارة المخاطر المرتبطة بها، بينما ISO 9001 يختص بنظام إدارة الجودة العامة لمختلف أنواع المؤسسات.
هل يتطلب الحصول على شهادة ISO 27001 الامتثال لمعايير أخرى؟
ليس بالضرورة، لكن قد يكون من المفيد تكامل ISO 27001 مع معايير مثل ISO 9001 أو ISO 22301 حسب طبيعة عمل المنظمة واحتياجاتها.
هل يجب أن تكون منظمتي كبيرة للحصول على شهادة ISO 27001؟
لا. يمكن للمنظمات من جميع الأحجام، بما في ذلك الشركات الصغيرة والمتوسطة، الحصول على الشهادة إذا كانت قادرة على تلبية المتطلبات وتنفيذ النظام بفعالية.
كم يستغرق الوصول إلى الامتثال لمعيار ISO 27001؟
يعتمد على حجم المنظمة وتعقيد العمليات ومدى جاهزيتها. عادة ما تستغرق العملية من 3 إلى 6 أشهر في المتوسط.
هل يمكنني استخدام شهادة ISO 27001 للترويج لخدماتي؟
نعم، بالتأكيد. تعكس الشهادة التزامك بحماية بيانات العملاء وتعزز صورتك كمؤسسة موثوقة وآمنة في السوق.
مواصفات ذات صلة
مؤسسات كثيرة تجمع أكثر من مواصفة في نظام إدارة متكامل ومراجعة واحدة.
-
9001
ISO 9001:2015
إدارة الجودة
لأي مؤسسة: عمليات منضبطة ورضا عملاء، ومطلوبة في أغلب المناقصات.
تفاصيل المواصفة -
45001
ISO 45001:2018
الصحة والسلامة المهنية
يحمي العاملين ويقلل حوادث العمل والتوقفات في المواقع والمصانع.
تفاصيل المواصفة -
22301
ISO 22301:2019
استمرارية الأعمال
خطة مجربة تبقي أعمالك قائمة أثناء الأزمات والأعطال المفاجئة.
تفاصيل المواصفة -
20000-1
ISO/IEC 20000-1:2018
إدارة خدمات تقنية المعلومات
لمقدمي خدمات تقنية المعلومات: خدمات منظمة يمكن قياس جودتها.
تفاصيل المواصفة